
Richtlinie zur koordinierten Offenlegung von Schwachstellen
smartpatient GmbH — MyTherapy — Last updated: 21 Jul 2026 · Version 1.0
Unser Engagement
Bei der smartpatient GmbH haben die Sicherheit von MyTherapy und der Schutz der Privatsphäre unserer Nutzer höchste Priorität. Wir wissen, dass Sicherheitsforscher und die Öffentlichkeit eine wichtige Rolle dabei spielen, unsere Produkte sicher zu halten. Wir begrüßen verantwortungsvolle Meldungen potenzieller Sicherheitslücken in allen unseren Produkten und Diensten.
Diese Richtlinie erläutert, wie Sie uns eine Schwachstelle melden können, was Sie im Gegenzug von uns erwarten können und wie wir Ihre Meldung bearbeiten.
Diese Richtlinie wird gemäß Artikel 14 des EU Cyber Resilience Act (Verordnung (EU) 2024/2847) veröffentlicht und folgt den Grundsätzen von ISO/IEC 29147 (Offenlegung von Schwachstellen) und ISO/IEC 30111 (Umgang mit Schwachstellen).
Geltungsbereich
Diese Richtlinie gilt für die folgenden von der smartpatient GmbH betriebenen Produkte und Dienste:
- MyTherapy App (iOS und Android)
- MyTherapy Backend-Dienste und APIs
- MyTherapy Website und zugehörige Web-Angebote
Wenn Sie eine Schwachstelle in einem Produkt oder Dienst eines Drittanbieters entdecken, den wir nutzen, melden Sie diese bitte direkt dem betreffenden Anbieter. Bei Bedarf unterstützen wir Sie gerne bei der Weiterleitung Ihrer Meldung.
So melden Sie eine Schwachstelle
Bitte senden Sie Ihre Schwachstellenmeldung an:
E-Mail: security@smartpatient.eu
Damit wir Ihre Meldung schnell bearbeiten können, geben Sie bitte möglichst viele der folgenden Informationen an:
- Eine klare Beschreibung der Schwachstelle und der möglichen Auswirkungen
- Das betroffene Produkt, den betroffenen Dienst oder die betroffene URL
- Eine Schritt-für-Schritt-Anleitung zur Reproduktion des Problems
- Unterstützendes Material wie Screenshots, Proof-of-Concept-Code oder Netzwerkmitschnitte
- Ihre Kontaktdaten (optional – anonyme Meldungen werden akzeptiert)
Sie können Ihre Meldung mit unserem öffentlichen PGP-Schlüssel verschlüsseln. Schlüssel-Fingerabdruck: DC7F159A2DE2CCB8F57ADAD1CA91A7FD32E88282.
Was Sie von uns erwarten können
Wir verpflichten uns, mit Ihnen nach Treu und Glauben zusammenzuarbeiten. Sobald wir Ihre Meldung erhalten haben, werden wir:
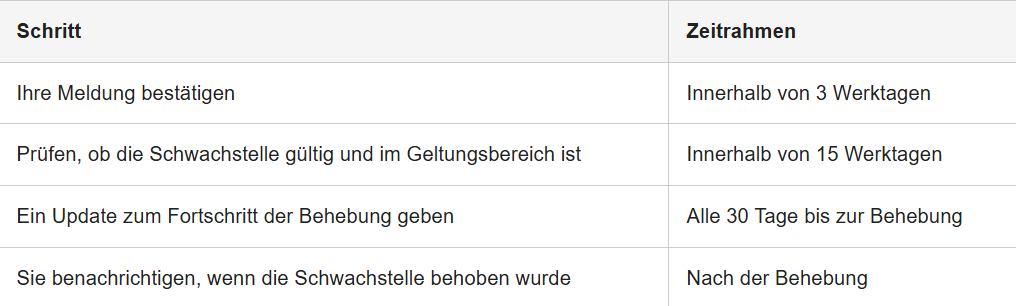
Wir sind bestrebt, kritische und schwerwiegende Schwachstellen innerhalb von 30 Tagen nach der Bestätigung zu beheben. Bei komplexen Problemen vereinbaren wir mit Ihnen einen Zeitplan und halten Sie durchgehend auf dem Laufenden.
Unsere Zusagen an Sie
Wenn Sie eine Schwachstelle nach Treu und Glauben melden und diese Richtlinie befolgen, verpflichten wir uns:
- keine rechtlichen Schritte gegen Sie im Zusammenhang mit Ihrer Untersuchung einzuleiten
- Ihre Meldung vertraulich zu behandeln und Ihre persönlichen Daten nicht ohne Ihre Zustimmung weiterzugeben
- mit Ihnen gemeinsam an dem Verständnis und der Behebung des Problems zu arbeiten
- Ihren Beitrag auf Wunsch öffentlich anzuerkennen, sobald das Problem behoben ist
- anonyme Meldungen zu akzeptieren – Sie müssen sich nicht zu erkennen geben
Worum wir Sie bitten
Um einen sicheren und konstruktiven Prozess zu gewährleisten, bitten wir Sie:
- greifen Sie nicht auf Daten zu, die Ihnen nicht gehören, und verändern oder löschen Sie diese nicht
- stören Sie nicht unsere Dienste und beeinträchtigen Sie nicht das Erlebnis anderer Nutzer
- nutzen Sie die Schwachstelle nicht über das hinaus aus, was zum Nachweis des Problems erforderlich ist
- geben Sie Details der Schwachstelle nicht öffentlich bekannt, bevor wir eine angemessene Gelegenheit zur Behebung hatten (siehe Koordinierte Offenlegung unten)
- handeln Sie nach Treu und Glauben und mit dem Ziel, die Sicherheit zu verbessern
Koordinierte Offenlegung
Wir verfolgen einen Ansatz der koordinierten Offenlegung. Das bedeutet:
- Sie melden uns die Schwachstelle vertraulich.
- Wir untersuchen und bestätigen sie und arbeiten an einer Behebung.
- Sobald eine Behebung verfügbar ist, vereinbaren wir mit Ihnen ein Offenlegungsdatum.
- Wir veröffentlichen einen Sicherheitshinweis, und Sie können Ihre Ergebnisse gleichzeitig veröffentlichen.
Wir bitten Sie, uns ab dem Datum der Bestätigung mindestens 90 Tage Zeit zu geben, bevor eine öffentliche Offenlegung erfolgt. Sollten wir aufgrund der Komplexität mehr Zeit benötigen, teilen wir Ihnen dies klar mit und vereinbaren eine Verlängerung mit Ihnen.
Wird eine Schwachstelle aktiv ausgenutzt, können wir diesen Zeitplan beschleunigen.
Schweregrad-Einstufung
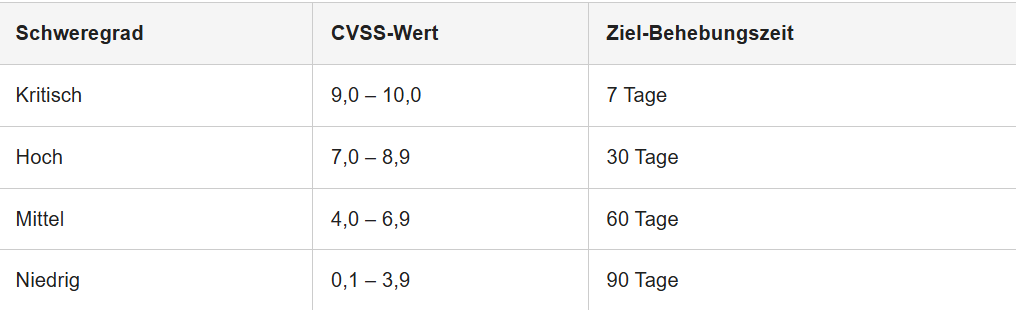
Wir bewerten Schwachstellen anhand des Common Vulnerability Scoring System (CVSS):
Nicht im Geltungsbereich
Die folgenden Punkte liegen außerhalb des Geltungsbereichs dieser Richtlinie und sollten nicht getestet werden:
- Social-Engineering- oder Phishing-Angriffe auf unsere Mitarbeiter oder Nutzer
- Physische Angriffe auf unsere Büros oder Infrastruktur
- Denial-of-Service-Angriffe (DoS/DDoS)
- Schwachstellen in Diensten oder Produkten Dritter, die nicht unserer Kontrolle unterliegen
- Probleme, deren Ausnutzung eine unwahrscheinliche oder stark privilegierte Nutzerinteraktion erfordert
- Automatisiertes Scannen ohne vorherige Abstimmung
Meldung an Behörden
Gemäß dem EU Cyber Resilience Act kann die smartpatient GmbH verpflichtet sein, das zuständige nationale CSIRT (Computer Security Incident Response Team) und die ENISA über bestimmte aktiv ausgenutzte Schwachstellen zu informieren. Soweit dies zutrifft, behandeln wir solche Meldungen im Einklang mit unseren gesetzlichen Verpflichtungen.
Kontakt
- Sicherheitskontakt: security@smartpatient.eu
- Allgemeiner Kontakt: support@mytherapyapp.com
- Website: https://www.mytherapyapp.com
smartpatient GmbH, Neumarkter Str. 87, 81673 München, Deutschland
Diese Richtlinie wird jährlich überprüft und bei Bedarf aktualisiert. Bei Fragen zu dieser Richtlinie wenden Sie sich bitte an security@smartpatient.eu.